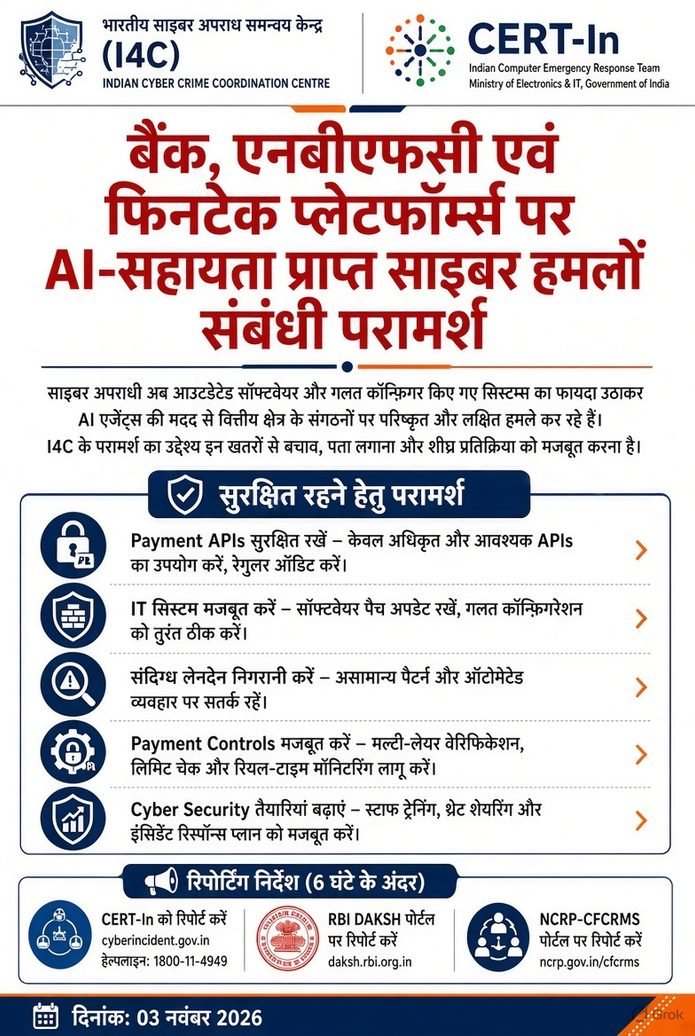

भारतीय साइबर अपराध समन्वय केंद्र (I4C) के नेशनल साइबरक्राइम थ्रेट एनालिसिस यूनिट (NCTAU) और CERT-In ने बैंकों, गैर-बैंकिंग वित्तीय कंपनियों (NBFCs) और फिनटेक प्लेटफॉर्म्स को एक महत्वपूर्ण सलाह जारी की है। इसमें बताया गया है कि साइबर अपराधी अब आर्टिफिशियल इंटेलिजेंस (AI) एजेंट्स का इस्तेमाल करके वित्तीय धोखाधड़ी कर रहे हैं।हमलावर पुराने सॉफ्टवेयर और गलत तरीके से कॉन्फ़िगर किए गए IT सिस्टम (जिनमें कस्टमर कम्प्लेंट पोर्टल्स भी शामिल हैं) का फायदा उठाकर वित्तीय संस्थानों के सिस्टम में घुसपैठ करते हैं। इसके बाद AI की मदद से ऑटोमेटेड फंड डिस्बर्समेंट सिस्टम और पेमेंट APIs के जरिए बहुत तेज गति से अनधिकृत लेनदेन किए जा रहे हैं। कुछ मामलों में करोड़ों रुपये के अनधिकृत लेनदेन सामने आए हैं। पैसे को म्यूल अकाउंट्स में भेजकर IMPS/NEFT के माध्यम से आगे ट्रांसफर किया जाता है और हमले के सबूत मिटाने की कोशिश भी की जाती है।वित्तीय संस्थानों को दी गई मुख्य सलाह:
- पेमेंट और डिस्बर्समेंट APIs को सुरक्षित रखें। सभी APIs की सूची बनाएं और पुराने या अनावश्यक टेस्ट APIs बंद करें।
- IT सिस्टम की सुरक्षा मजबूत करें। सॉफ्टवेयर अपडेट रखें, इंटरनेट से जुड़े सिस्टम सुरक्षित करें और कस्टमर कम्प्लेंट पोर्टल्स की सुरक्षा सुनिश्चित करें।
- संदिग्ध लेनदेन की निगरानी बढ़ाएं। ट्रांजेक्शन लिमिट तय करें, लाभार्थियों का सत्यापन करें और असामान्य गतिविधि, संख्या व पैटर्न पर नजर रखें।
- पेमेंट कंट्रोल्स को मजबूत करें। धनराशि जारी करने से पहले सभी जरूरी KYC और अप्रूवल प्रक्रिया पूरी तरह सुनिश्चित करें।
- साइबर सुरक्षा तैयारियों को मजबूत करें। CISO, IT और ट्रांजेक्शन मॉनिटरिंग टीमों के बीच समन्वय बढ़ाएं तथा तेज गति वाले साइबर हमलों से निपटने के लिए अधिकृत रेड-टीम एक्सरसाइज करें।
सभी संबंधित वित्तीय संस्थानों से अनुरोध किया गया है कि वे CERT-In Advisories CIAD-2026-0046 और CIAD-2026-0049 में दिए गए सुरक्षा उपायों को प्राथमिकता से लागू करें और संबंधित नियामकों के साइबर सिक्योरिटी फ्रेमवर्क का पालन करें।साइबर घटना रिपोर्टिंग:
- किसी भी साइबर घटना की जानकारी मिलने के 6 घंटे के अंदर CERT-In को रिपोर्ट करें।
- बैंक और NBFC धोखाधड़ी का पता चलने के 6 घंटे के भीतर RBI के DAKSH पोर्टल पर रिपोर्ट करें।
- NBFC और फिनटेक धोखाधड़ी वाले लेनदेन की जानकारी NCRP-CFCRMS पोर्टल पर बल्क रिपोर्टिंग के लिए I4C से संपर्क कर सकते हैं, ताकि धोखाधड़ी की राशि फ्रीज करने की कार्रवाई शुरू की जा सके।
यह सलाह 3 नवंबर 2026 को जारी की गई है। वित्तीय संस्थानों से अपील की गई है कि वे अपनी साइबर सुरक्षा व्यवस्था को और मजबूत करें ताकि AI आधारित हमलों से ग्राहकों के पैसे सुरक्षित रह सकें।